Hændelsesrapportering: sådan opsætter I rapportering og hændelseshåndtering
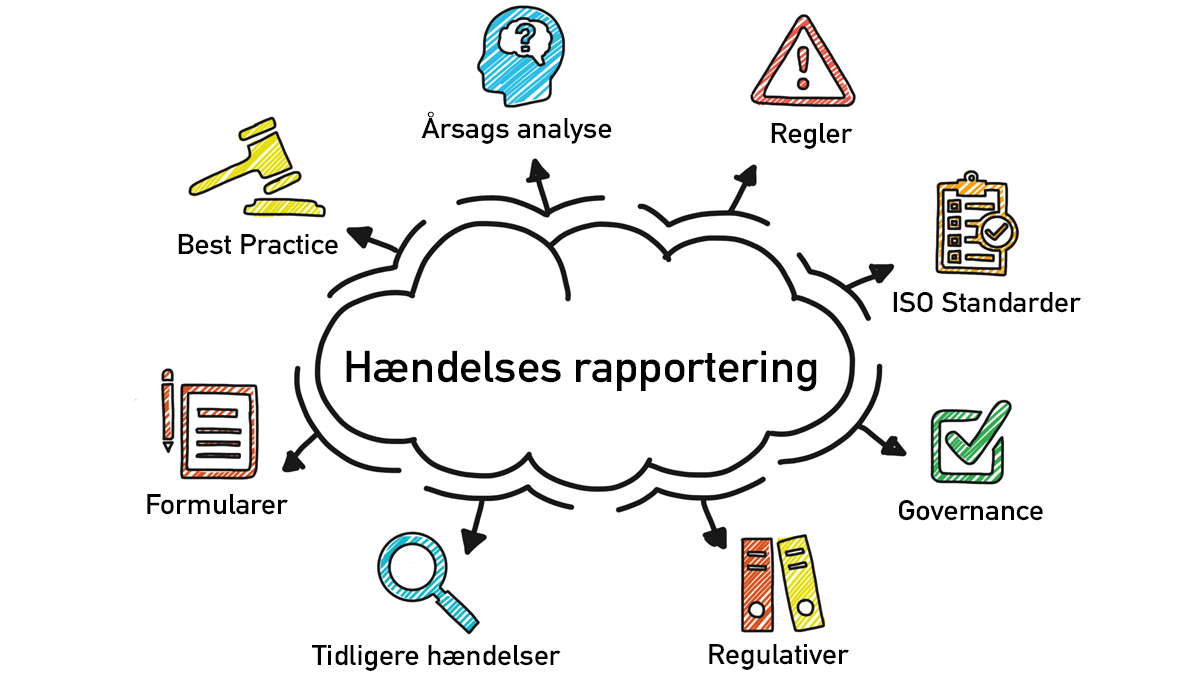
Hændelsesrapportering er den måde, en organisation registrerer nærveds-ulykker, ulykker og sikkerhedshændelser på, så I kan lære af dem og forhindre, at de sker igen. Denne guide forklarer nøglebegreberne, hvad en hændelsesrapport skal indeholde, hvordan I opsætter en digital hændelseshåndteringsproces i fire trin, og hvorfor de fleste rapporteringsordninger fejler.
Vigtigste pointer
- Rapportér også nærveds-ulykker – de er jeres billigste advarselstegn.
- Et “system” til hændelseshåndtering er en proces, ikke nødvendigvis et IT-system.
- Gør rapportering hurtig og enkel – ellers rapporterer folk ikke.
- Brug ét rapportformat pr. hændelsestype, med kun de felter I har brug for til analyse.
- Luk kredsløbet: tak den, der rapporterer, handl på rapporten, og del hvad der blev ændret.
Hvad er hændelsesrapportering?
Hændelsesrapportering er at registrere en uplanlagt hændelse – eller en planlagt hændelse, der ikke skete – så den kan håndteres og analyseres. Det er første trin i hændelseshåndtering. Ulykker sker sjældent uden varsel: de fleste går forud af nærveds-ulykker, som ingen fik skrevet ned. World Health Organization vurderer, at omkring én ud af 10 patienter i højindkomstlande kommer til skade under hospitalsbehandling, og at cirka halvdelen af den skade kan forebygges.
Standarder og proceslitteratur bruger flere beslægtede begreber:
| Begreb | Betydning |
|---|---|
| Hændelse | En uventet hændelse uden for standarddrift |
| Nærveds-ulykke | En hændelse, der kunne have forårsaget skade, men ikke gjorde det |
| Afvigelse | En afvigelse fra en godkendt instruktion eller standard |
| Manglende overensstemmelse | Manglende opfyldelse af et krav |
| Uoverensstemmelse | En fejl, der gør et produkt uacceptabelt |
Hvad er et system til hændelseshåndtering?
Et system til hændelseshåndtering er en struktureret måde at rapportere, prioritere, inddæmme, analysere og forebygge hændelser på. Det dækker de processer, roller, instruktioner og værktøjer, der er involveret. “System” betyder ikke IT-system: ISO 27001 beskriver en proces-tilgang og kræver ikke nogen bestemt software. Det er processen, der fortjener opmærksomhed; et IT-værktøj gør det bare lettere at køre, dele og dokumentere.
Når det gøres rigtigt, hjælper hændelseshåndtering jer med at:
- Forhindre, at hændelser udvikler sig til ulykker, hvor de reelle omkostninger begynder.
- Opfylde juridiske, regulatoriske og kontraktlige forpligtelser.
- Genskabe normal drift hurtigt.
- Sikre, at den samme hændelse aldrig sker to gange.
- Dele det, I lærer, på tværs af hele organisationen.
Uden det bliver forsinkelser, produktfejl, databrud og skader mere sandsynlige – og sværere at forklare over for revisorer og kunder.
“De forbedringsforslag, der konstant kommer fra vores medarbejdere, bliver alle rapporteret digitalt, samlet op af procesejere, og nogle bliver indarbejdet i vores ledelsessystem.”
Læs case
Hans Jørgen Ebbesen,
CEO, CJ A/S
Hvilke typer hændelser bør I rapportere?
De fleste organisationer skal håndtere to meget forskellige typer hændelser, hver med sin egen ISO-standard:
- Sundhed, sikkerhed og miljø (HSE) – ISO 45001. Hændelser, der kan forårsage skade, ødelæggelse eller en ulykke, fx ikke at bære hjelm på en byggeplads. Hent ISO 45001
- Informationssikkerhed – ISO 27001. Hændelser, der truer information, selv hvis intet blev kompromitteret. Et cyberangreb, der blev afværget, er en hændelse – ikke et brud. Hent ISO 27001
Hvorfor fejler hændelsesrapportering?
De fleste rapporteringsordninger fejler af de samme få grunde:
- En skyldkultur. Hvis det at indrømme en fejl får jer til at se dårlige ud, rapporterer ingen – især når ingen kom til skade. Ledelsen skal behandle hændelser som muligheder for at lære, ikke som individuelle fejl.
- Rapportering er for besværlig. Hvis rapportering tager for lang tid, eller folk ikke ved, hvor de skal rapportere, så sker det ikke. Afvej de data, I har brug for, mod den indsats det kræver.
- Ingen respons. Hvis rapporter forsvinder uden svar, stopper folk med at rapportere. Et tak og en opdatering om, hvad der blev ændret, koster ingenting.
- Manglende data. Uden tidspunkt, sted, hændelsesforløb, fotos eller logfiler bliver analysen gætteri. En god formular og klare instruktioner løser det.
Hvordan rapporterer I en hændelse?
- Undgå, at hændelsen bliver en ulykke. Stop den umiddelbare risiko, hvis I kan gøre det sikkert: sluk en maskine, ryd op efter et spild, afspær området – eller, ved IT-hændelser, stop en phishing-mail i at sprede sig eller skift en kompromitteret adgangskode.
- Indsaml oplysninger. Registrér dato, tidspunkt, sted, involverede personer og vidner. Tag fotos eller skærmbilleder, hvis det er sikkert.
- Rapportér hændelsen. Udfyld hændelsesformularen, så den formelle hændelseshåndteringsproces starter.
Hvad skal en hændelsesrapport indeholde?
Brug ét format pr. hændelsestype, og hold det kort. Disse felter dækker de fleste behov:
| Felt | Basis | Arbejdspladssikkerhed | Medicinsk |
|---|---|---|---|
| Dato, tidspunkt og sted | Ja | Ja | Ja |
| Beskrivelse af hvad der skete | Ja | Ja, inkl. hændelsesforløb og udstyr | Ja, inkl. symptomer og behandling |
| Involverede personer og vidner | Ja | Ja, inkl. jobtitel og afdeling | Ja, inkl. patientoplysninger |
| Skader eller ødelæggelser | Ja | Ja | Patientens tilstand efter hændelsen |
| Umiddelbare handlinger | Ja | Ja | Medicin og dosering |
| Anvendt sikkerhedsudstyr | – | Ja | – |
| Root causes og korrigerende handlinger | Anbefalinger | Ja | Opfølgende handlinger |
| Godkendelse | Rapportør | Rapportør og leder | Sundhedsudbyder |
Sådan opsætter I en digital hændelseshåndteringsproces i 4 trin
At håndtere hændelser fra sag til sag efterlader huller i dokumentationen – og ingen sporbarhed til at bevise, at hver sag blev håndteret korrekt. En digital proces løser det. Her er hvordan, med Gluu som eksempel.
Trin 1: Kortlæg processen. Opret en proces som “Håndtér IT-sikkerhedshændelse” med resultatet “Hændelsen er registreret, analyseret og forebyggende tiltag er gennemført”. Tilføj en swimlane pr. rolle og aktiviteterne til rapportering, prioritering, inddæmning, analyse og forebyggelse.

Trin 2: Tilføj instruktioner og opgaver. Hold instruktionerne korte, og tilføj opgaver til de kritiske aktiviteter, så de bliver målbare. Opgaven til “Registrér hændelse” er en formular, medarbejdere udfylder i en browser eller i mobilappen.

Trin 3: Forbered variationer. Opret én overordnet hændelseshåndteringsproces og håndtér hver hændelsestype som en variation, så I undgår dobbelte instruktioner.
Trin 4: Kør og forbedr. Hver rapport starter en sag, som logges automatisk og kan eksporteres som en rapport. Brug det, I lærer, til at forbedre processen. Download et eksempel på et IT-sikkerhedshændelses-playbook (PDF).
5 bedste praksis for håndtering af hændelser
- Gør rapportering korrekt og nem – ét sted, én skabelon pr. type, tilgængelig for alle.
- Gendan hurtigt – beskriv, hvordan I stopper skaden og får driften tilbage til normal.
- Analysér, lær, afbød, gentag – find root cause analysis i stedet for at gå videre, når branden er slukket. Se vores eksempler på incident root cause analysis.
- Improve hvordan I forbedrer – opdatér træning, onboarding, vedligeholdelsesplaner og selve hændelsesprocessen, efterhånden som I lærer (Plan-Do-Check-Act).
- Håndtér risiko uden at lukke forretningen – reducer risiko “as low as reasonably practicable” (ALARP), ikke for enhver pris.
Hvis I vil køre hændelsesrapportering som en digital proces, kan I prøve Gluu gratis i 30 dage.
Gluu gratis 30-dages prøveperiode. Opret uden kreditkort. Start fra kr. 199,- / år.
FAQ – Hændelsesrapportering
Hændelsesrapportering er at registrere en uplanlagt hændelse, en nærveds-ulykke eller en fejl, så den kan håndteres, analyseres og forhindres i at ske igen. Det er første trin i hændelseshåndtering.
En hændelse er enhver uventet begivenhed uden for normal drift. En nærveds-ulykke er en hændelse, der kunne have forårsaget skade eller ødelæggelse, men ikke gjorde det. At rapportere nærveds-ulykker er den billigste måde at forebygge ulykker på.
Et system til hændelseshåndtering er en struktureret proces til at rapportere, prioritere, inddæmme, analysere og forebygge hændelser. Det behøver ikke at være et IT-system – ISO-standarder kræver en proces-tilgang, ikke bestemt software.
Som minimum: dato, tidspunkt og sted, en beskrivelse af hvad der skete, de involverede og vidner, skader eller ødelæggelser, umiddelbare handlinger samt anbefalinger eller korrigerende handlinger.
Typisk på grund af en skyldkultur, fordi rapportering er for langsom eller kompliceret, eller fordi tidligere rapporter ikke fik nogen respons. Løs alle tre for at få pålidelige data.
En digital proces samler rapporter ét sted fra enhver enhed, tildeler opgaver til de rette personer, efterlader et audit trail og gør det nemt at analysere trends og følge op på korrigerende handlinger.
ISO 45001 dækker sundheds- og sikkerhedshændelser, og ISO 27001 dækker informationssikkerhedshændelser. Begge beskriver en proces-tilgang til at rapportere, håndtere og forebygge hændelser.